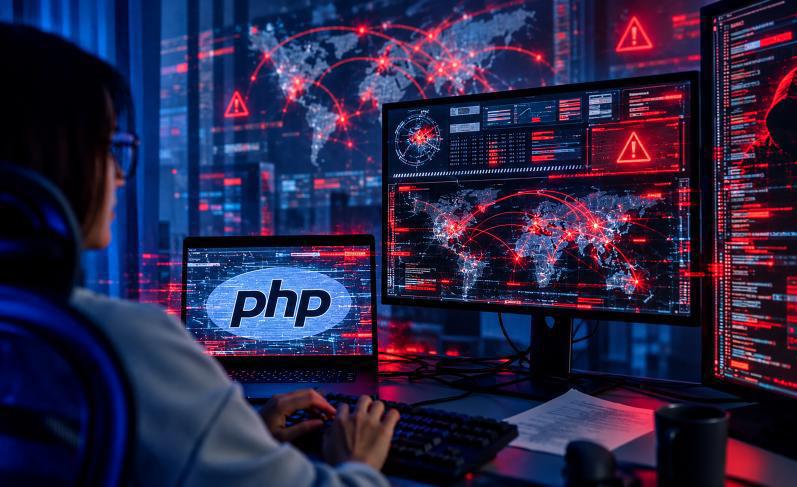
Una serie de fallas en PHP, el lenguaje de programación con el que funciona 7 de cada 10 sitios web del mundo, obligó esta semana a gobiernos, universidades y empresas a desconectar páginas mientras instalaban correcciones.
Las vulnerabilidades, conocidas como PHP2Shell, las detectaron investigadores de seguridad con ayuda de herramientas de inteligencia artificial.
Los errores, que se encontraron en la gestión de memoria del lenguaje, permiten a un atacante tomar el control de un servidor sin autenticarse, acceder a archivos y bases de datos y ejecutar código malicioso en cuestión de segundos.
“Todos los servidores que utilicen cualquier versión de PHP lanzada en los últimos 20 años son vulnerables. Este problema afecta a la mayor parte de Internet”, advirtió Tiffany Farriss, CEO interina de la Asociación Drupal.
La magnitud exacta del riesgo todavía no está establecida, pero entre las estimaciones difundidas figura que cerca del 70 % de internet, tal vez más, podría estar expuesto.
Los desarrolladores de PHP publicaron las actualizaciones el jueves. El hallazgo fue de las empresas de ciberseguridad Wiz y Calif, que usaron herramientas de OpenAI para analizar el código, en trabajo conjunto con el equipo de PHP. Según investigadores, las fallas llevaban más de una década en el software.
Sitios fuera de línea
Finlandia suspendió de manera preventiva sus servicios web públicos. En Países Bajos quedaron inaccesibles el sitio de la agencia nacional de ciberseguridad, el del Instituto Nacional de Salud Pública y Medio Ambiente y el de la Tweede Kamer, la cámara baja del Parlamento. Unos 100 municipios, provincias y juntas de agua neerlandeses resultaron afectados por usar un servicio de la empresa de software Notubiz.
En Reino Unido salieron de línea el sitio del Ayuntamiento de Edimburgo y varias plataformas de la BBC. Ayuntamientos y juntas de salud de Escocia, así como las universidades de Viena y Friburgo, también retiraron sus páginas. La Fundación Wikimedia, responsable de Wikipedia, deshabilitó sistemas adicionales como precaución.
Las alertas oficiales se multiplicaron. El Centro Nacional de Ciberseguridad del Reino Unido pidió identificar los sistemas que ejecutan PHP, buscar posibles “puertas traseras instaladas por un atacante” y considerar desconectarlos.
La Agencia de Seguridad Nacional de Estados Unidos (NSA) hizo una recomendación similar para quienes no pudieran instalar los parches de inmediato.
Autoridades de la Unión Europea, Singapur y Australia emitieron advertencias parecidas. En Japón, la primera ministra Sanae Takaichi escribió en X: “Tenemos una petición urgente para que todos actúen esta noche”.
La Casa Blanca informó que las agencias federales trabajan con los principales laboratorios de inteligencia artificial para acelerar la respuesta.
Por su parte, OpenAI advirtió que las mismas capacidades de su IA que ayudaron a detectar la falla pueden facilitar la creación de herramientas de ataque, y anunció un programa para evaluar la seguridad de PHP.
Lea también: ¿La IA está lista para predecir la esperanza de vida de pacientes con cáncer? Esto revela la ciencia
Ataques antes del anuncio
Algunos atacantes se adelantaron a la noticia. Una investigación de Amazon Web Services (AWS) detectó un intento de explotar PHP2Shell el pasado 17 de octubre, cuatro días antes del anuncio público, en uno de sus honeypots (servidores señuelo que se usan para estudiar los métodos de los hackers). El ataque provenía de una dirección IP vinculada a una red comercial de anonimización.
“Todavía no está claro cómo obtuvo información sobre el método de ataque antes de que se hiciera público”, escribió CJ Moses, director de seguridad de la información de AWS. Según Moses, en las horas previas a la divulgación sus honeypots recibieron múltiples intentos, aparentemente de varios actores, y PHP2Shell ya se usa ampliamente en ataques.
Para consultar contenido prémium o profundizar sobre sus temas de interés de Medellín, Antioquia, Colombia y el mundo, regístrese aquí.
Preguntas frecuentes:
- ¿Qué es PHP2Shell?
- Es un conjunto de vulnerabilidades en la gestión de memoria del lenguaje de programación PHP, divulgado el 21 de octubre de 2026. Permite a un atacante tomar el control de servidores sin autenticarse y ejecutar código malicioso.
- ¿Cómo se descubrió la falla en PHP?
- La descubrieron las empresas de ciberseguridad Wiz y Calif con herramientas de inteligencia artificial de OpenAI, en trabajo conjunto con el equipo de PHP. Los errores llevaban más de una década en el software.
- ¿Los usuarios de internet están en riesgo por PHP2Shell?
- El riesgo directo recae sobre los servidores, no sobre los dispositivos de quienes navegan. La principal precaución para los usuarios es desconfiar de mensajes que pidan cambiar contraseñas o descargar archivos, porque pueden ser intentos de phishing.